
기사 요약: 그림은 생명선입니다. 이것은 과장이 아닙니다.CAD 도면 세트, 특히 핵심 제품의 설계 도면에는 많은 R&D 노력과 프로젝트 투자가 필요하다는 사실은 업계 종사자 모두가 알고 있습니다.당신이 가장 두려워하는 것은 무엇입니까?기술자가 떠나는 것을 가장 두려워함
그림은 생명선입니다. 이는 과장이 아닙니다.CAD 도면 세트, 특히 핵심 제품의 설계 도면에는 많은 R&D 노력과 프로젝트 투자가 필요하다는 사실은 업계 종사자 모두가 알고 있습니다.당신이 가장 두려워하는 것은 무엇입니까?가장 큰 두려움은 기술자가 직장을 그만두면 도면이 경쟁업체의 손에 넘어갈 것이라는 점입니다.;가장 두려운 점은 직원들이 WeChat이나 USB 플래시 드라이브를 사용하여 핵심 데이터를 자동으로 복사하여 문제를 해결하려고 한다는 것입니다.경영진은 매일 수익과 프로젝트 진행 상황을 주시하지만, 그 뒤에 있는 데이터 보안에 문제가 발생하면 그 손실은 회사 전체의 미래가 될 수도 있습니다.
도면을 암호화하는 방법을 묻지 마세요. 이 7가지 방법은 정말 효과적입니다. 특히 첫 번째 방법이 효과적입니다.
1. Insight Eye MIT 시스템 배포
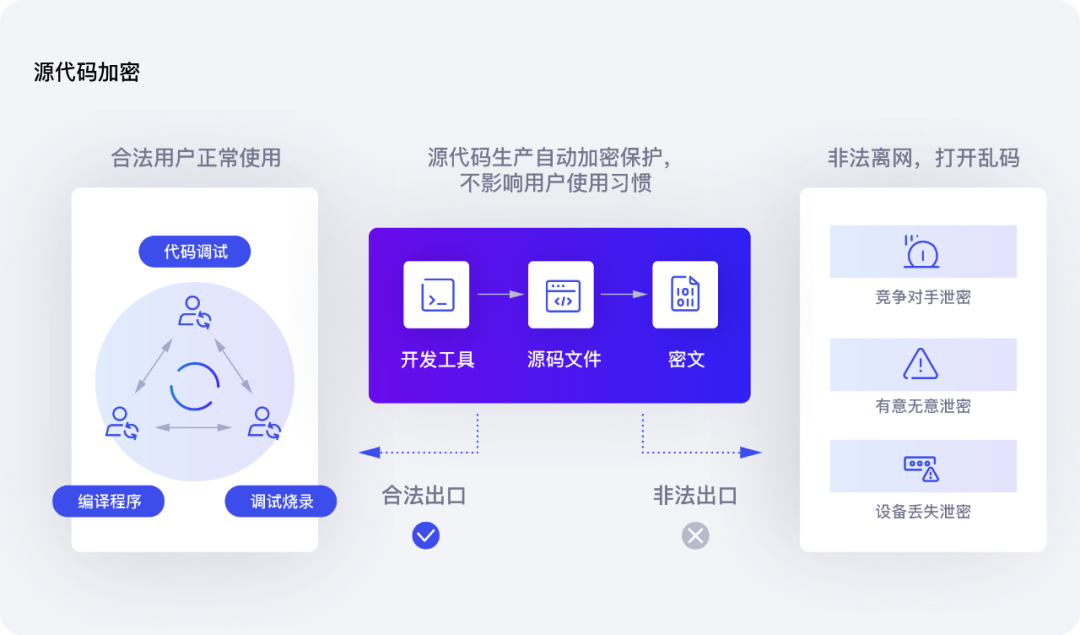 그러한 단편적인 방법과 경쟁하지 마십시오. 도면을 안전하게 손에 쥐고 싶다면 모든 단말기를 제어할 수 있는 시스템이 필요합니다.내부적으로 '드로잉 세이프'라고 부르는 Insight Eye MIT 시스템은 기업을 위한 최고의 솔루션입니다.단일 기능이 아닌 펀치의 조합으로 누수에 대한 온갖 불안을 해소할 수 있도록 특별히 고안된 제품입니다.
- 자동 암호화, 감지 보호 없음: 직원들이 도면을 디자인할 때 서버와 로컬 컴퓨터의 파일이 모두 암호화됩니다.아무런 변화도 느끼지 않고 정상적으로 열고, 편집하고, 저장합니다.그러나 누군가가 WeChat, QQ 또는 이메일을 통해 도면을 전송하려는 경우 파일이 외부 컴퓨터에 도착하면 파일이 왜곡될 것입니다.이 트릭은 "활성 누출"과 "의도하지 않은 누출"이라는 두 가지 경로를 직접 교살합니다.
- 세분화된 권한 제어: R&D 책임자와 일반 엔지니어가 동일한 도면을 볼 수 있다는 의미는 아닙니다.특정 핵심 엔진의 도면을 프로젝트 팀의 소수만이 사용할 수 있도록 만들 수 있습니다.;인턴은 읽을 수만 있고 수정하거나 스크린샷을 찍거나 인쇄할 수는 없습니다.권한은 각 폴더, 각 개인, 각 작업별로 세분화되어 무단 내부 액세스의 위험을 제거합니다.
- 발신 문서 전체 기록: 누구에게, 언제, 어떤 도면을 누구에게 보냈는지, 어떤 외부 메일함으로 보냈는지 시스템에 모두 기록됩니다.심야에 대량의 도면이 발송되는 등 이상이 있을 경우 시스템이 자동으로 경보를 울리고 관리자는 즉시 휴대폰으로 알림을 받게 됩니다.나중에 추적해 보면 일련의 증거가 너무 명확해서 책임자를 직접 찾을 수 있습니다.
- 클립보드 및 스크린샷 컨트롤: 코 바로 밑에서 누수가 많이 발생합니다.누군가 그림을 열고 스크린샷을 찍은 다음 다른 소프트웨어를 통해 전송하여 문제를 해결하려고 했습니다.Insight Eye MIT 시스템은 스크린샷 키와 클립보드를 직접 제어할 수 있습니다. 누군가 암호화된 프로그램에서 스크린샷 버튼을 누르는 것을 감지하면 해당 작업을 금지하거나 워터마크가 표시된 스크린샷 기록을 남깁니다.사진을 찍고 싶나요?시스템은 화면에 보이지 않는 워터마크를 겹쳐 놓을 수도 있습니다. 사진을 확인하면 누구의 계정과 어떤 컴퓨터에서 그랬는지 알 수 있습니다.
- 하드웨어 장치가 비활성화되었습니다.: U 디스크, 모바일 하드 디스크, 블루투스 전송 등 데이터 유출의 가장 큰 타격을 받는 영역입니다.시스템은 필요에 따라 사용을 직접 비활성화하거나 승인할 수 있습니다.직원들이 도면을 복사하기 위해 USB 플래시 드라이브를 삽입하고 싶습니까?안 돼요.반드시 신청 절차를 거쳐야 하며, 상사의 승인을 받은 후에만 특정 USB 드라이브를 임시로 열 수 있으며 모든 사본이 기록됩니다.물리적 사본의 허점을 완전히 봉쇄합니다.
2. CAD에 포함된 '디지털 서명' 기능을 활용하세요
 이 방법은 소규모 팀이나 단일 시스템 작업에 적합합니다.CAD 소프트웨어 자체에는 도면에 위조 방지 라벨을 붙이는 것과 동일한 "디지털 서명" 기능이 있습니다.서명을 설정한 후 다른 사람들이 도면을 열면 서명을 볼 수 있습니다. 도면을 수정하면 서명이 무효화됩니다.도면이 변조되는 것을 방지할 수는 있지만 직원이 적극적으로 복사하여 내보내는 것을 방지하는 데에는 기본적으로 쓸모가 없습니다.더욱이, 수많은 도면의 서명키를 관리하는 것은 매우 번거로운 작업입니다. 내부 기술 확인용으로만 적합하며 1차 방어 수단으로는 사용할 수 없습니다.
3. DWG 파일에 "읽기 전용" 또는 "비밀번호"를 추가합니다.”
 이는 많은 베테랑 엔지니어들이 즐겨 사용하는 방법입니다.도면을 저장할 때 CAD에서 직접 열기 비밀번호를 설정하거나 파일 속성을 "읽기 전용"으로 변경하세요.이 방법은 초보자를 막을 수는 있지만 진지한 의도를 가진 사람을 막을 수는 없습니다.비밀번호는 파일에 기록되어 있으며 온라인에는 몇 분 안에 완료할 수 있는 크래킹 도구가 많이 있습니다.읽기 전용으로 변경하시겠습니까?누군가 다른 복사본을 저장하면 해당 속성이 변경됩니다.이 방법은 비용이 가장 낮지만 위험도 가장 높습니다. 순전히 자신의 심리적 위안을 찾는 것입니다.
4. 도면을 PDF로 변환하고 암호화합니다.
 도면을 외부에서 보기 위해 많은 사람들은 먼저 DWG를 PDF로 변환한 다음 PDF에 비밀번호를 추가합니다.이는 조작이 편리하고 다른 사람이 소스 파일에 직접 접근하는 것을 방지합니다.그러나 단점은 너무 분명합니다. PDF 자체를 인쇄하고 스크린샷을 찍을 수 있으며 수신자가 PDF를 처리하는 방법을 제어할 수 없습니다.게다가 PDF가 유출되고 비밀번호가 유출되면 도면의 내용도 노출된다.이는 임시 파일 전달 방법으로만 사용할 수 있으며 핵심 자산에 대한 장기적인 보호 솔루션으로 사용할 수 없습니다.
5. 압축된 패키지를 사용하여 전송을 암호화합니다.
 고객이나 파트너에게 문서를 보낼 때 도면을 압축 패키지로 압축하고 복잡한 비밀번호를 설정한 후 WeChat이나 이메일을 통해 보내고, 전화나 문자 메시지를 통해 상대방에게 비밀번호를 알려주세요.이는 Naked 전송보다 약간 낫지만 본질적으로 PDF를 암호화하는 것과 동일합니다. 파일이 상대방의 손에 들어가면 상대방이 파일로 무엇을 하는지 제어할 수 없습니다.더욱이 내부자에게는 이 방법이 쓸모가 없다. 압축하기 전에 파일을 복사할 수 있습니다.
6. 클라우드 디스크 기반 권한 관리 및 제어
 이제 많은 회사에서 엔터프라이즈 클라우드 디스크를 사용하여 도면을 관리합니다.관리자는 보고, 다운로드하고, 편집할 수 있는 사람을 설정할 수 있습니다.공동 작업에 정말 편리합니다.그런데 문제는 클라우드 디스크가 '클라우드' 안에서 통제된다는 점이다. 파일이 로컬에서 합법적으로 다운로드되면 제어를 벗어나 야생마가 됩니다.다운로드 후 직원은 파일을 복사하고 이름을 변경하여 다른 사람에게 보낼 수 있습니다. 클라우드 디스크 시스템은 이러한 작업을 전혀 제어할 수 없습니다.
7. 기밀 컴퓨터의 물리적 격리 및 관리
 가장 오래되고 가장 "독특한" 방법입니다.핵심 설계팀이 사용하는 모든 컴퓨터는 인터넷과 물리적으로 연결이 끊어져 있습니다. U 디스크는 연결할 수 없으며 주변 장치도 연결할 수 없습니다. 도면은 인트라넷 서버를 통해서만 전송할 수 있습니다.이 방법은 보안 수준이 높지만 비용도 엄청납니다. 사무실 효율성이 떨어지고 공동 작업이 극도로 어려워지고 직원 경험이 열악하며 인력을 유지할 수 없습니다.요즘에는 기밀 수준이 극도로 높은 군산 단위가 아닌 이상 일반 기업에서는 구현하기 어렵습니다. '안전을 위해 모든 것을 희생한다'는 어리석은 방법이다.
솔직히 말해서 도면 유출 방지는 "비밀번호"나 "파일 속성"만으로는 결코 해결될 수 없습니다.이는 "사람"의 제어, "장비"의 제어, "데이터 흐름"의 완전한 추적성을 요구하는 체계적인 프로젝트입니다.정말 핵심기술을 보유한 기업이라면 그런 보잘것없는 방법에 시간을 낭비하지 마세요.Insight Eye MIT 시스템과 같은 일련의 전문 솔루션을 현실적으로 구현하고 사전 예방, 사고 중 통제, 사후 추적 가능성의 전체 체인을 개방하는 것은 회사와 팀에 대한 진정한 책임있는 태도입니다.
이 기사의 출처: Enterprise Data Security Governance Alliance, 중국 소프트웨어 네트워크 보안 채널
주요 전문가: Li Jianjun
담당편집자: 왕하이옌
최종 업데이트 날짜: 2026년 3월 25일


 인사이트아이 MIT 시스템


 허베이 공공 네트워크 보안 번호 13019902001038

