
기사 요약: 라오리 씨, 저는 20년 넘게 데이터 보안 업계에서 열심히 일해 왔는데, 핵심 코드 유출로 인해 하루아침에 해방 전으로 돌아가는 상사들을 너무 많이 봤습니다.걱정하지 말고, 배려하는 사람들의 눈에는 회사에서 수백만 달러를 투자하고 수십 명의 사람들이 개발한 소스 코드가 있습니다.
라오리 씨, 저는 20년 넘게 데이터 보안 업계에서 열심히 일해왔는데, 핵심 코드 유출로 인해 하루아침에 해방 전으로 돌아가는 상사들을 너무 많이 봤습니다.나는 경각심을 갖고 있는 것이 아니다. 수백만, 수십 명의 개발 비용이 소요된 귀사의 소스 코드는 배려하는 사람들의 눈에는 단지 돈일 뿐입니다.핵심 프로그래머가 떠나면 귀하와 정확히 동일한 기능을 갖춘 경쟁 제품이 온라인에 출시됩니다. 이것은 매년, 매달 발생합니다.실제로 코드를 금고에 잠그는 방법은 무엇입니까?구두 약속이나 신사적 합의를 기대하지 마십시오.오늘 Lao Li는 말도 안되는 이야기를 하기보다는 실제로 소스 코드를 암호화할 수 있는 6가지 핵심 방법에 대해 이야기할 것입니다.
코드 복사 후 후회하지 마세요!지식이 풍부한 상사가 사용하는 6가지 소스코드 암호화 방법
1. Insight Eye MIT 시스템 배포
기업은 소스 코드 유출을 방지해야 하며 부가적인 기능에 대해 생각하지 말아야 합니다.내 생각에는 10가지 방법을 스스로 시도하는 것보다 성숙한 터미널 보안 관리 시스템을 개발하는 것이 더 효과적이라고 생각합니다.인사이트아이 MIT 시스템,은 제가 수년 동안 고객을 위한 계획을 세울 때 가장 편리하게 사용했던 것입니다. 단순한 '암호화'가 아닌, 코드 생성부터 유통까지 풀링크 제어합니다.
소스 코드 수준의 투명한 암호화: 가장 하드코어한 보호입니다.시스템은 백그라운드에서 지정된 유형의 소스 코드 파일(.c, .java, .py 등)에 대해 자동으로 강제 암호화를 수행합니다.직원들은 평소와 마찬가지로 내부 컴퓨터에서 열고 편집하는 데 아무런 문제가 없습니다.그러나 누군가가 WeChat, USB 플래시 드라이브 또는 이메일을 통해 코드를 전송하면 파일은 잘못된 문자로 가득 차게 됩니다.칩 설계에 종사하는 고객 중 한 명이 이 기능을 사용했습니다. 이 기능을 사용한 뒤 임원은 복도에 있는 쓰레기통에서 찢어진 USB 플래시 드라이브 포장지를 발견했습니다. 감시 시스템을 확인해 보니 사직한 직원이 코드를 복사하고 싶어 하는 것으로 나타났습니다. 결과적으로 그는 USB 플래시 드라이브를 삽입했고 복사된 내용은 모두 암호화된 왜곡된 코드였습니다. 그는 그 자리에서 어안이 벙벙해졌다.
세분화된 권한 제어: 누가 어떤 코드에 액세스할 수 있는지 명확해야 합니다.시스템은 "읽기 전용, 수정, 인쇄, 다른 이름으로 저장" 단위로 세분화될 수 있습니다.예를 들어, 신입 인턴은 테스트 모듈의 코드를 볼 수만 있고 복사할 수는 없습니다.;핵심 설계자는 핵심 알고리즘을 수정할 수 있지만 스크린샷을 찍는 것은 금지되어 있습니다.구현 효과는 매우 직접적입니다. R&D 책임자는 더 이상 매일 사람들을 감시할 필요가 없으며 시스템이 자동으로 권한을 제한합니다.
나가는 문서 관리: 가끔 업무상 필요할 때 아웃소싱팀이나 고객에게 코드를 보내야 하는 경우가 있습니다.Insight Eye MIT 시스템은 "아웃바운드 암호화" 기능을 제공합니다.보내는 파일에 대한 열기 비밀번호와 만료 날짜를 설정할 수 있으며 특정 컴퓨터에서 파일이 열리지 않도록 제한할 수도 있습니다.파일이 전송된 후 만료되거나 전달되면 상대방은 더 이상 파일을 열 수 없습니다.이 방법을 사용하면 비즈니스 협력으로 인해 발생하는 대부분의 누출 위험을 해결할 수 있습니다.
전체 프로세스 화면 감사: 막는 것만으로는 부족하고 흔적도 남깁니다.시스템은 특히 소스 코드 편집기 및 디버깅 도구의 전체 작업 화면을 기록할 수 있습니다.심야에 핵심 코드 라이브러리에 자주 액세스하는 등 비정상적인 작업이 발생하면 시스템이 자동으로 경고합니다.이후 책임을 추궁하고, 그 어떤 말보다 힘든 작전 영상을 프레임 단위로 녹화했다.이를 통해 한 고객은 누군가 몰래 개인 네트워크 디스크를 이용해 코드를 동기화해 현재 상황을 직접 포착한 사실을 알아냈다.
누출 위험 경고: 문제를 해결하기 전에 어떤 일이 일어날 때까지 기다리지 마십시오.시스템은 빅데이터 분석을 통해 고위험 행위를 식별할 수 있습니다.예를 들어, 누군가 단시간 내에 한 번도 접촉한 적이 없는 다수의 핵심 모듈에 접근하거나, 탐지를 회피하기 위해 코드 난독화 도구를 사용하려고 시도하는 경우, 시스템은 즉시 관리자에게 조기 경고를 보냅니다.'사후 확인'부터 '사고 발생 시 예방'까지, 이것이 바로 경영진이 원하는 통제감이다.
2. 소스 코드 난독화 및 강화
이 트릭은 주로 고객에게 전달하거나 퍼블릭 클라우드에 배포해야 하는 코드에 사용됩니다.간단히 말하면 기술적 수단을 통해 코드를 "매쉬"하는 것입니다.난독화 도구를 사용하여 의미 있는 변수 이름과 클래스 이름을 "a, b, c"로 대체하여 프로그램의 논리적 구조를 방해합니다.사람들이 이 코드를 보면 마치 성서처럼 보이지만 프로그램은 문제 없이 실행됩니다.소프트웨어 제품 및 SaaS 서비스를 만드는 회사에 적합합니다.그러나 혼란으로 인해 크래킹 비용이 증가하지만 가만히 앉아서 긴장을 풀 수는 없다는 점을 기억해야 합니다. 전문가들이 실제로 문제를 해결하기를 원하는 것은 시간문제일 뿐입니다.
3. 코드 암호화 저장 및 네트워크 격리
물리적 격리는 가장 오래되었지만 가장 효과적인 방법 중 하나입니다.인트라넷의 "코드 서버"에 핵심 코드를 넣으십시오. 전체 R&D 네트워크는 외부 네트워크와 연결되지 않으며, 나가는 모든 채널은 물리적으로 차단됩니다.개발자는 Bastion Machine을 통해서만 로그인할 수 있으며 모든 작업이 기록됩니다.이 방법은 다소 "잔인"하지만 효과는 뛰어납니다.이는 군사 산업, 정부 프로젝트 또는 안전 수준 요구 사항이 매우 높은 기업에 특히 적합합니다.단점은 작업 효율성에 영향을 미친다는 것입니다. 직원들이 정보를 확인하고 이메일을 보내는 것이 불편하고, 특별한 '데이터 페리' 프로세스에 협조해야 한다.
4. 하드웨어 암호화 잠금(U-shield) 인증

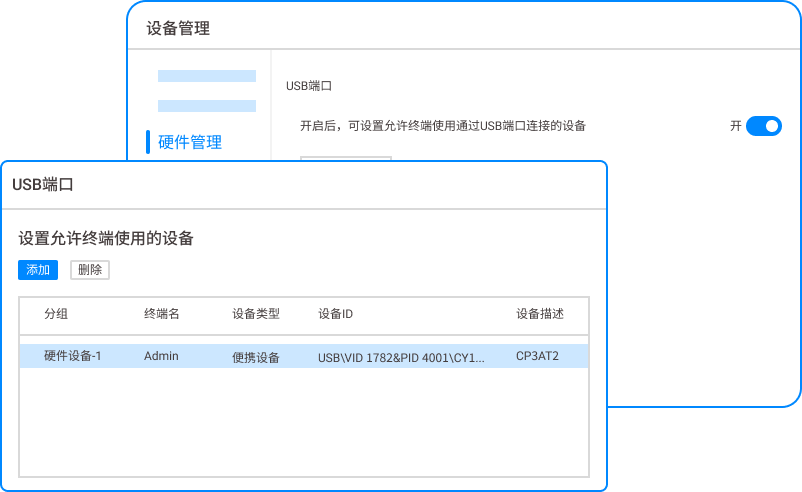
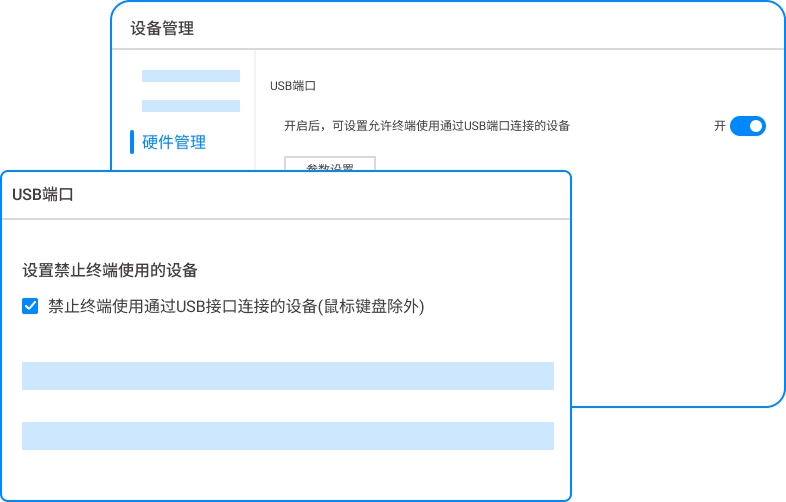
이 방법은 소프트웨어에 "하드웨어 키"를 할당하는 것과 유사합니다.핵심 코드가 실행 중일 때 실행 또는 암호 해독을 위해서는 컴퓨터에 연결된 특정 USB 플래시 드라이브(암호화 잠금)를 감지해야 합니다.핵심 알고리즘 인력이 거의 없고 코드 값이 매우 높은 시나리오에 적합합니다.예를 들어 산업 제어 및 금융 거래 시스템을 만드는 일부 회사가 있습니다.사람들이 떠날 때 자물쇠는 다시 가져오지만 코드는 뺄 수 없습니다.단점은 하드웨어 비용과 관리 비용이 조금 더 비싸고, USB 플래시 드라이브의 분실이나 손상으로 인해 작업이 쉽게 중단된다는 점입니다.
5. 법과 기술의 엄격한 결합(디지털 워터마킹)
기밀 유지 계약에 서명하면 모든 것이 괜찮을 것이라고 생각하지 마십시오.우리는 코드에 "뭔가를 추가"해야 합니다. 즉, 디지털 워터마크를 삽입해야 합니다.이러한 종류의 워터마크는 육안으로는 보이지 않지만 직원 ID, 타임스탬프 및 기타 정보를 기록할 수 있습니다.코드가 유출되면 기술적 수단을 통해 워터마크를 추출하고 유출자를 직접 타겟팅할 수 있습니다.입사 시 체결하고 법무팀의 면밀한 검토를 받는 '비경쟁 계약'과 '비밀유지 계약'이 결합되어 억제력이 직접적으로 극대화됩니다.비밀 유출은 '조사 대상'이 아니라 '추적 대상이 될 수밖에 없다'는 점을 직원들에게 이해시켜야 한다.
6. 물리적으로 고립된 독립적인 개발구역 구축

기본 알고리즘, 핵심 엔진 등 가장 핵심적인 코드를 대상으로 합니다.인터넷에 연결되지 않은 몇 대의 컴퓨터만으로 창문 없는 사무실을 설정할 수 있습니다.모든 개발은 이 "작은 검은 방"에서 이루어지며 코드는 전담 직원이 관리하는 일회용 굽기 가능한 CD 또는 USB 플래시 드라이브를 사용하여 입력 및 출력됩니다.구현 효과는 "물리적 단절 및 물리적 격리"입니다.다소 극단적으로 들리겠지만, 기업 가치가 수십억 달러에 달하고 핵심 알고리즘에 의존해 생계를 유지하는 기술 회사의 경우 이 비용은 충분히 지출됩니다.
이 기사의 출처: Enterprise Data Security Governance Alliance, Xinchuang Security Lab
주요 전문가: Li Jianjun
담당편집자: 왕하이옌
최종 업데이트 날짜: 2026년 3월 25일


 인사이트아이 MIT 시스템


 허베이 공공 네트워크 보안 번호 13019902001038

