
기사 요약: 친애하는 상사와 기술 파트너 여러분, 오늘은 헛소리하지 맙시다.한 가지만 말씀드리겠습니다. 귀사에서 개발하는 데 수백만 달러를 투자한 핵심 코드와 독점 도면이 왜 직원들로부터 USB 플래시 드라이브, WeChat 계정 또는 사진과 함께 제공되었습니까?이 몇 년 동안 나는
친애하는 상사와 기술 파트너 여러분, 오늘은 헛소리하지 맙시다.한 가지만 말씀드리겠습니다. 귀사에서 개발하는 데 수백만 달러를 투자한 핵심 코드와 독점 도면이 왜 직원들로부터 USB 플래시 드라이브, WeChat 계정 또는 사진과 함께 제공되었습니까?
수년에 걸쳐 나는 상사를 너무 많이 보았습니다. 사고 전엔 '우리 회사 분위기가 좋은데 그건 불가능하다'고 생각했다. 사고 이후 텅 빈 서버들과 그만둔 전 백본 앞에서 허벅지를 뺨만 때릴 뿐이었다.그림이 물리적 경계를 벗어나면 다른 사람의 협상 카드가 됩니다.오늘은 20년 동안 보안 분야에 종사해 온 베테랑으로서 실제로 회사에 도면을 용접할 수 있는 6가지 방법을 알려드리겠습니다.
육경신검의 비밀 유출을 막기 위한 도면 '신사 방지'부터 '악당 방지'까지 엄밀한 검증 작전
1. Insight Eye MIT 시스템 배포
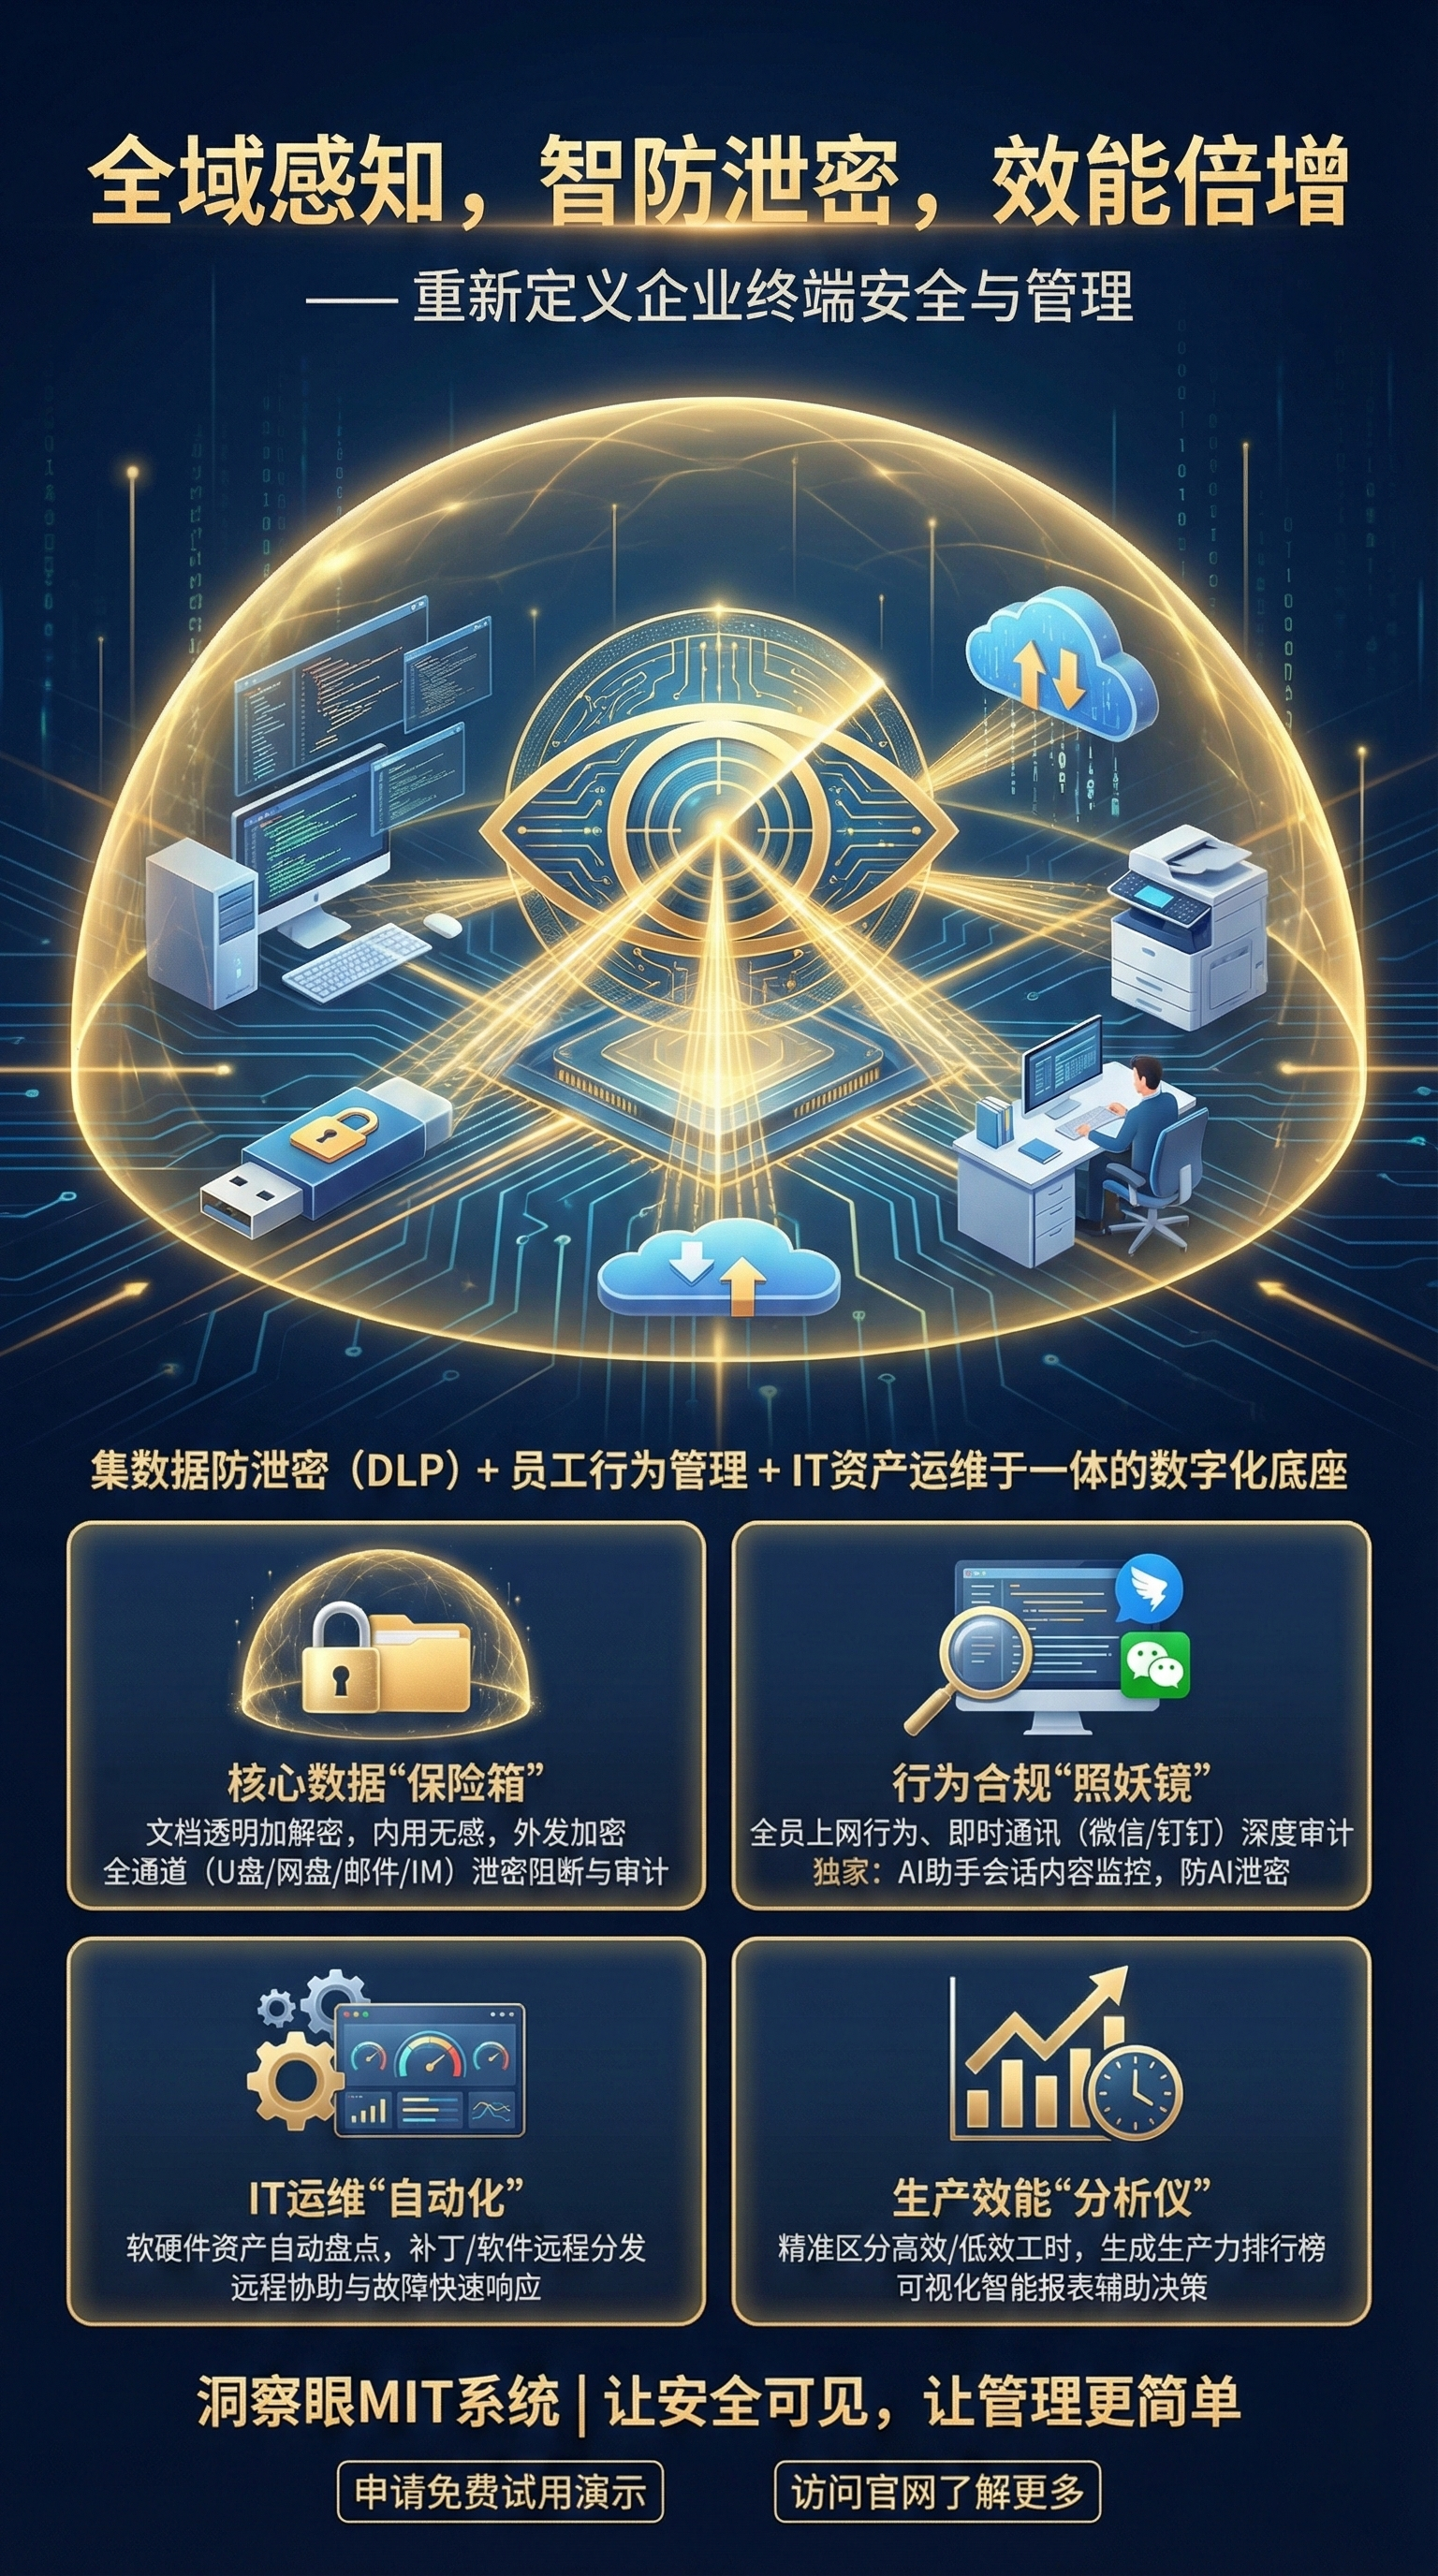
그런 멋진 개념을 시작하지 마세요. 연매출이 수천만 달러 이상인 기업의 경우 엔터프라이즈급 단말 보안 관리 시스템을 직접 활용하는 것이 가장 걱정 없는 방법이다.Insight Eye MIT 시스템을 먼저 추천하는 이유는 무엇인가요?이름이 예뻐서가 아니라 '누설' 문제를 막아주기 때문이다.
드라이버 계층의 투명한 암호화, 강제 구현 이것이 암호화의 기초입니다.직원이 CAD, SolidWorks 또는 VS Code를 열고 파일을 저장하면 해당 파일은 하드 드라이브에 암호화됩니다.보스, 생각해 보세요. 과거에는 직원들이 도면을 가져가려면 USB 플래시 드라이브를 가져와 복사하면 되었습니다.지금은 무엇입니까?문서를 집으로 복사하더라도 열어보면 왜곡되어 있을 것입니다.가장 놀라운 점은 이것이 아무런 인식 없이 내부적으로 유통되고 직원들은 암호화의 존재를 전혀 느낄 수 없어 진정으로 "무감각 보호, 현장 암호화"를 달성한다는 것입니다.
아웃바운드 제어는 크래들에서 "2차 전송"을 차단합니다. 이것은 많은 상사들이 무시하는 사각지대이다.승인된 원본 도면은 고객과 공급업체에게 제공됩니다. 고객 회사의 직원이 도면을 온라인에 게시하지 않도록 어떻게 보장할 수 있습니까?Insight Eye MIT 시스템은 도면에 대한 "아웃바운드 패키징"을 제공합니다.열 수 있는 횟수, 유효 기간에 대한 제한을 설정하고 특정 컴퓨터에 바인딩할 수도 있습니다.이 사진은 회사 문 밖에 있으며 특정 사람만 특정 횟수만큼 볼 수 있습니다. 전달하시겠습니까?문이 없습니다.
"사진" 유출을 방지하기 위한 클립보드 및 스크린샷 제어 요즘은 똑똑한 직원이 많아요. 파일을 복사하지 않습니다. 스크린샷을 찍고, 사진을 찍고, OCR 인식을 수행합니다.이 시스템은 클립보드를 직접 분리하고 스크린샷과 녹화를 금지하며 화면 워터마크로 사진에 충격을 줄 수도 있습니다.투명한 워터마크나 점선의 어두운 워터마크를 과소평가하지 마세요. 누군가 화면에서 휴대폰으로 사진을 찍으면 사진을 가져와서 나중에 분석할 수 있습니다. 지금이 몇시인지, 어떤 워크스테이션인지, 어떤 컴퓨터인지, 누구 계정인지 한눈에 알 수 있습니다.이를 "행동 추적성"이라고 합니다.
U 디스크 및 주변 장치의 관리 및 제어를 개선하고 물리적 채널을 차단합니다. 비즈니스 편의를 위해 많은 상사들이 기본적으로 USB 플래시 드라이브를 사용할 수 있습니다.이것은 큰 아니오입니다.Insight MIT 시스템을 사용하면 회사에서 발행한 인증된 USB 플래시 드라이브만 읽고 쓸 수 있도록 허용하거나 단순히 모두 "읽기 전용"으로 설정하여 USB 포트를 금고처럼 관리할 수 있습니다.직원들이 자신의 모바일 하드 드라이브에 코드를 복사하고 싶습니까?시스템은 팝업 창을 직접 차단하고 경고하며, 휴대폰은 즉시 알림을 받습니다.이것이 바로 '누출 막음'이다.
전체 수명주기 로그 감사, 가을 이후 정산을 위한 기초 제공 도둑이 물건을 훔치는 것을 두려워하지 않는다면 도둑이 당신을 놓칠까 두렵습니다.시스템은 직원의 모든 파일 작업, 기록 열기 및 인쇄 기록을 유지합니다.실제로 사퇴나 불출마 등의 논란이 있을 때 로그를 뽑아보면 그가 어느 날, 몇 시에 어떤 코어 파일을 열었는지, 얼마나 오래 운영했는지, 어떤 클라우드 디스크로 전송하려 했는지까지 알 수 있다. 일련의 증거는 분명합니다.이때 그를 의심한 것은 사장이 아니라 그 앞에 놓인 사실이었다.
2. 하드웨어 암호화 잠금 장치(소프트웨어 동글)
이 방법은 보다 전통적이지만 단순하고 조잡합니다.코어 도면의 호출 권한을 물리적 U-쉴드(동글)에 바인딩합니다.이 개를 연결하지 않으면 컴퓨터의 모든 그리기 소프트웨어를 전혀 열 수 없습니다.고정밀이며 작동하는 데 핵심 인력이 3~5명만 필요한 주요 도면에 적합합니다.착륙 효과는 다음과 같습니다. 당신은 떠날 수 있지만 개는 남습니다.;개가 기계를 떠나면 그림이 자동으로 잠깁니다.
3. 가상 데스크탑 인프라

이 트릭을 "데이터가 착륙하지 않음"이라고 합니다.모든 핵심 코드와 도면을 회사 인트라넷 서버에 올려두세요.직원들이 집에서나 출장 중에 사용하는 컴퓨터는 모니터로만 사용됩니다. 마우스를 클릭할 때 지연이 발생하지만 데이터는 고장난 노트북의 하드 드라이브로 전달되지 않습니다.물리적 격리, 파일을 받고 싶으신가요?서버를 빼앗지 않는 한.
4. DLP 데이터 유출 방지 게이트웨이
바이패스 모드에서 회사의 네트워크 송신 또는 코어 스위치에 DLP 세트를 배포합니다.이것은 마치 똑똑한 교통경찰이 교통 상황을 감시하는 것과 같습니다.직원이 이메일, 웹 기반 WeChat 또는 FTP를 통해 업로드하는지 여부에 관계없이 파일 내용에 "핵심 알고리즘" 및 "회로도" 키워드가 포함되어 있거나 파일 지문이 도면 라이브러리와 일치한다는 것을 인식하는 한 이를 직접 차단하고 경고를 생성합니다.
5. 물리적 격리와 듀얼 컴퓨터 모드
이것은 가장 어리석은 방법이지만 가장 효과적인 방법이기도 합니다.네트워크 케이블과 Wi-Fi가 없고 모든 USB 포트가 차단된 상태에서 R&D 부서를 위한 별도의 폐쇄형 네트워크 세그먼트를 만듭니다.내부 직원은 전용 개발 컴퓨터에서만 작업할 수 있습니다.온라인으로 정보를 확인하고 싶으신가요?그 옆에는 인터넷 접속이 가능한 망가진 컴퓨터가 놓여 있습니다.이로 인해 직원은 "생산 환경"에서 연구 개발을 수행하고 인쇄하지 않는 한 코드를 꺼내도록 강요되지만 프린터도 제어됩니다.
6. 자체 개발한 코드 난독화 및 전용 샌드박스
최고의 제조업체의 경우 미들웨어 팀을 찾아 핵심 소스 코드에 대한 맞춤형 난독 처리기를 만들거나 사유화된 샌드박스를 구축하세요.코드가 유출되더라도 핵심 로직이 엉망이기 때문에 상대방이 이해하거나 컴파일할 수 없습니다.이것은 그림을 처음부터 "변형"하여 그가 그림을 헛되이 훔칠 수 있도록 하는 것입니다.
결국 인간의 본성을 시험해 회사의 생명을 걸지 마십시오. 유출방지는 언제나 '관리 3대, 기술 7대'였습니다.위의 6가지 방법에는 각각 적용 가능한 시나리오가 있습니다.하지만 가장 비용 효율적이고 구현 속도가 빠르며 가장 완벽한 보호 기능을 갖춘 솔루션이 무엇인지 묻는다면 어떻게 될까요?나는 여전히 같은 말을 한다. 핵심 자산을 중심으로 '인사이트 아이 MIT 시스템'으로 구축한 디지털 성벽을 구축하는 것은 내부 유령과 외부 도둑에 맞서 싸울 수 있는 현시점의 최선의 해결책이다.
이 기사의 출처: Enterprise Data Security Governance Alliance, Terminal Security Protection Practice White Paper
수석 작가: Chen Guodong
담당 편집자: 류징이
최종 업데이트 날짜: 2026년 3월 25일


 인사이트아이 MIT 시스템


 허베이 공공 네트워크 보안 번호 13019902001038

