
기사 요약: 기업 데이터 보안 분야에서 20년 넘게 일하면서 핵심 코드를 복사하고 도면을 헐값에 팔아먹은 상사들이 테이블을 쾅 닫고 어머니를 욕하는 것을 너무 많이 보았습니다.비밀을 누설하는 문제는 실제로 신사를 경계하는 것이 아니라 진지한 의도를 가진 사람들을 위한 것입니다.USB 플래시 드라이브, 이메일 또는 심지어
저는 20년 넘게 기업 데이터 보안 분야에 종사해 왔으며, 핵심 코드를 복사하고 도면을 헐값에 팔아치운 후 상사들이 테이블을 쾅 닫고 어머니를 욕하는 것을 너무 많이 보았습니다.비밀을 누설하는 문제는 실제로 신사를 경계하는 것이 아니라 진지한 의도를 가진 사람들을 위한 것입니다.USB 플래시 드라이브, 이메일, 심지어 위챗 스크린샷까지 수십 명이 반년 동안 노력한 결과 눈 깜짝할 사이에 경쟁사의 'R&D 기반'이 되었습니다.
오늘 우리는 허구에 대해 이야기하지 않고 가장 실용적인 것, 즉 문서를 암호화하는 방법에 대해 이야기하겠습니다.다음의 10가지 방법은 다양한 누출 불안을 치료하기 위해 설계되었으며, 특히 첫 번째 방법은 기술을 진정으로 생명선으로 여기는 기업을 위해 준비되었습니다.
문서를 암호화하는 방법은 무엇입니까?문서 유출로부터 전문가가 꼭 읽어야 할 문서 암호화 방법 10가지 정리
1. Insight Eye MIT 시스템 배포
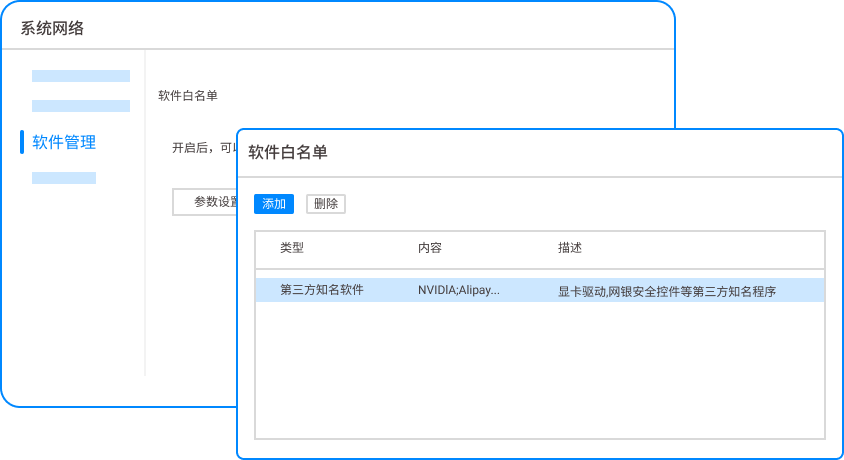
이것은 내가 본 것 중 '인적 재해'를 가장 잘 이해하는 시스템입니다.단순히 쉘을 추가하는 것이 아니라 직원의 모든 운영 활동에 보호 기능을 추가하는 것입니다.
투명한 암호화를 강제하고 암호 해독 없이는 열 수 없습니다. 핵심코드는 회사 내에서 자유롭게 유통됩니다. USB 플래시 드라이브를 통해 복사하든, 이메일로 보내든, DingTalk를 통해 보내든, "보안 경계"를 벗어나는 한 파일은 자동으로 왜곡됩니다.직원들이 암호화 과정을 전혀 느끼지 못하는데, 꺼내고 싶나요?안 돼요.실질적인 효과는 다음과 같습니다. R&D 관리자는 더 이상 한밤중에 누가 코드를 복사하는지 감시할 필요가 없습니다.
반투명 암호화, 다른 사람으로부터 자신을 보호하세요. 일부 회사는 파벌로 나뉘기도 합니다. 영업부서에 있는 사람들에게 R&D부서의 문서를 열람하는 권한을 주어서는 안 됩니다.이 기능은 ID 권한을 설정할 수 있으며 검색을 위해 판매를 열 수 있지만 코드 줄을 복사하고 싶습니까?시스템이 이를 직접 가로챕니다.이는 각 파일에 '얼굴인식' 보안요원을 배정하는 것과 같다. 보지 않으면 두 번 다시 볼 수 없습니다.
나가는 파일은 "마지막으로 열릴 때까지" 제어됩니다. 고객은 프로젝트 진행 상황을 확인하고 코드 또는 디자인 초안의 일부를 보내야 합니다.이 시스템에서 생성된 외부로 나가는 파일에 대해 상대방이 볼 수 있는 기간, 인쇄 가능 여부, 수정 가능 여부를 제어할 수 있으며, 파일을 3번 이상 열어도 자동으로 삭제됩니다.구현 효과: B측이 귀하의 계획과 가격을 비교합니까?존재하지 않으면 계획은 때가 되면 자동으로 쓸모 없게 됩니다.
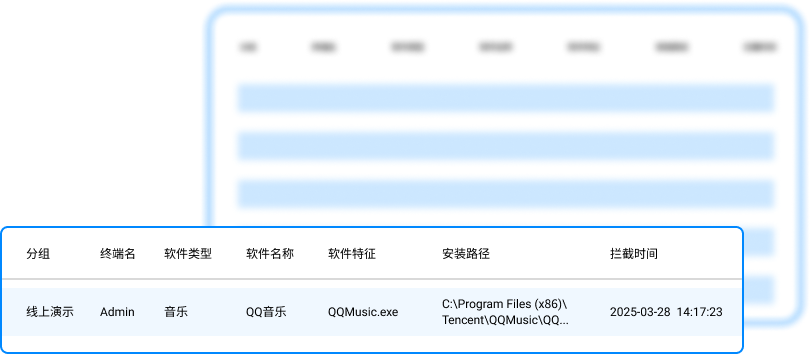
누출 추적 및 스크린샷을 실행할 수 없습니다. '사진을 찍어도 알 수 없다'고 생각하는 직원들이 늘 있다.이 시스템은 백그라운드에서 모든 작업을 기록할 수 있습니다. 휴대폰으로 화면을 찍어도 시스템은 스테가노그래픽 워터마크를 통해 누가, 언제, 어느 컴퓨터에서 그랬는지 알 수 있다.지상에 미치는 영향: 사악한 생각을 갖고 싶은 사람들은 배경 기록을 살펴본 후 손을 철회해야 합니다.
2. Windows 시스템과 함께 제공되는 BitLocker

이는 기술 리더의 개인 노트북과 같은 개인 작업에 적합합니다.컴퓨터를 켠 뒤 컴퓨터는 분실됐고, 하드드라이브를 제거해도 다른 사람들은 데이터를 읽을 수 없었다.그러나 기업의 경우 이는 너무 어렵습니다. 권한을 가진 사람을 제어할 수 없고 권한을 잠금 해제한 직원을 감사할 수도 없습니다.임원 컴퓨터의 기본적인 보호용으로 적합하지만, 주력으로 사용할 수는 없습니다.
3. Office에 내장된 비밀번호 보호 기능

Word와 Excel의 "비밀번호로 암호화" 기능입니다.학습 비용이 들지 않고 클릭 몇 번만으로 장점이 있습니다.단점은 비밀번호 관리가 매우 열악하다는 것입니다. R&D 부서에서는 수십 명이 동일한 비밀번호를 사용하고 있습니다. 비밀이 유출되면 누가 그랬는지 알 수 없습니다.;또한 시중에는 Office 암호를 해독할 수 있는 소프트웨어가 많이 있습니다. 이 피부층은 초보자로부터만 보호할 수 있지만 심각한 사람으로부터는 보호할 수 없습니다.
4. PDF 가상 프린터 암호화
코드나 그림을 PDF로 "인쇄"한 다음 열기 비밀번호와 권한 제어를 PDF에 추가하세요.이 기술은 클라이언트에게 편집할 수 없는 미리보기를 표시하는 데 자주 사용됩니다.문제는 많은 엔지니어들이 나쁜 습관을 갖고 있다는 것이다. 인쇄 후에도 원본 파일은 여전히 컴퓨터에 남아 있어 무방비 상태인 것과 같습니다.
5. 압축 패키지 암호화(WinRAR/7-Zip)
폴더를 패키지로 압축하고 비밀번호를 설정한 후 전송하세요.이는 전문가에게는 거의 본능적인 작업이다.그러나 치명적인 결점은 인스턴트 메시징 도구를 통해 암호가 일반 텍스트로 쉽게 전송될 수 있다는 점입니다. 이는 문에 열쇠를 걸어 두는 것과 같습니다.또한 압축된 패키지는 암호화됩니다. 압축이 풀리면 내부 파일은 "줄무늬" 상태가 됩니다.
6. 클라우드 디스크와 함께 제공되는 암호화된 공유
Baidu Cloud Disk 또는 Alibaba Cloud Disk를 사용하여 파일을 공유할 때 추출 코드와 유효 기간을 설정하세요.임시 아웃소싱에 적합하지만 핵심 문제는 클라우드 디스크 서버의 보안 수준을 모른다는 것입니다. 플랫폼 자체 데이터가 유출되면 핵심 코드가 손상됩니다.핵심 지적 재산을 저장하는 데 적합하지 않습니다.
7. 하드웨어 암호화 USB 플래시 드라이브
비밀번호 입력을 위한 물리적 버튼이 있는 USB 플래시 드라이브를 주요 위치에 장착하십시오.USB 플래시 드라이브를 분실해도 내부 데이터는 안전하다는 장점이 있습니다.단점은 관리비가 많이 든다는 점이다. USB 디스크가 손상되면 데이터가 손실될 수 있습니다. 더욱이 직원이 파일을 컴퓨터에 복사한 후 전송하여 문제를 해결하려고 하면 기밀이 계속 유출됩니다.
8. 기업용 WeChat/DingTalk의 “안전 모드””
이러한 유형의 사무용 소프트웨어에는 워터마크, 다운로드 금지, 전달 제한 기능이 포함되어 있어 내부 통신 중에 특정 보호 기능을 제공할 수 있습니다.그러나 문제는 스크린샷을 찍는 것은 물론 파일이 로컬로 "다른 이름으로 저장"되는 것을 방지할 수 없다는 것입니다.일상적인 의사소통을 위한 보조 수단으로만 사용할 수 있으며 주요 보호 수단으로는 사용할 수 없습니다.
9. AD 도메인 제어는 파일 서버 권한과 협력합니다.

대기업에서는 서버에 모든 파일을 저장하고 Windows 도메인 제어를 통해 여러 부서에 권한을 할당하기 위해 이 방법을 사용하는 경우가 많습니다.기술적으로는 "파일이 아닌 사람을 관리하는 것"입니다. 승인된 사용자가 파일을 로컬로 다운로드하면 완전히 통제할 수 없습니다.이는 인프라 구축에 속하며 클라이언트 측 암호화와 협력하여 폐쇄 루프를 형성해야 합니다.
10. 물리적 격리(내부 네트워크 시스템)
가장 극단적이면서도 효과적인 방법 중 하나입니다.개발 환경은 인터넷과 완전히 분리되어 있으며 모든 코드는 내부 CD나 특수 장비를 통해 전송됩니다.군사 산업과 비밀 관련 부대가 모두 이런 일을 합니다.단점은 효율성이 낮고 직원 불만족도가 높아 민첩한 개발을 강조하는 대부분의 인터넷 기업에는 적합하지 않습니다.그러나 차세대 파괴적인 제품을 개발하고 있다면 고려해 볼 가치가 있습니다.
이 기사의 출처: 기업 데이터 보안 방어 연합, 중국 정보 산업 상공회의소 정보 보안 지부
최고의 전문가: 첸 궈동
담당 편집자: 장민
마지막 업데이트: 2026년 3월 25일


 인사이트아이 MIT 시스템


 허베이 공공 네트워크 보안 번호 13019902001038

